Bug Android Izinkan Gemini Kirim SMS Tanpa PIN: Ini Cara Menghindarinya!
- Gizchina

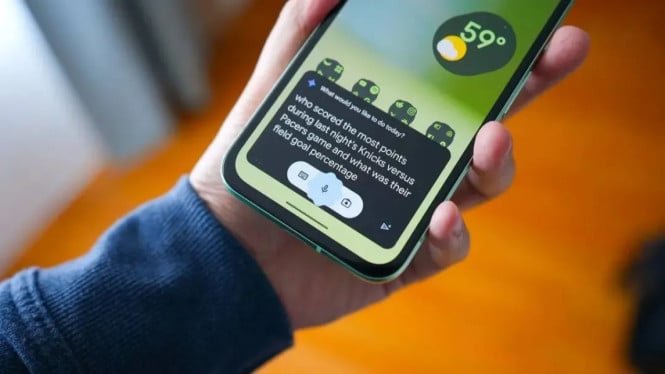
GadgetVIVA - Sebuah kerentanan keamanan serius ditemukan pada perangkat Android yang menjalankan Gemini di layar kunci. Meski pengguna telah secara eksplisit mencabut izin Gemini untuk mengakses aplikasi Pesan, AI tersebut tetap bisa mengirim SMS tanpa verifikasi PIN cukup dengan trik sederhana yang hanya butuh akses fisik selama tiga detik.
Temuan ini pertama kali dilaporkan oleh peneliti keamanan pada Mei 2026, dan Google telah mengakuinya. Namun hingga pertengahan Juli 2026, patch resmi belum dirilis.
Artinya, jutaan pengguna Android termasuk pemilik Pixel dan perangkat dari vendor lain masih rentan terhadap eksploitasi ini.
Bagaimana Bug Ini Bekerja?
Awalnya, sistem tampak aman:
- Pengguna menonaktifkan akses Gemini ke aplikasi Messages
- Saat diminta kirim pesan dari layar kunci, Android memunculkan permintaan PIN
Namun, penyerang cukup:
- Menyentuh “Add attachment”
- Secara bersamaan menekan “Continue”
Hasilnya? Prompt PIN menghilang, dan pesan langsung terkirim tanpa otorisasi apa pun.
Lebih buruk lagi, trik yang sama secara diam-diam mengaktifkan kembali akses Gemini ke WhatsApp, meski pengguna sebelumnya telah mematikannya di pengaturan. Ini bukan sekadar celah SMS tapi bypass izin sistemik yang mengabaikan keputusan keamanan pengguna.
Dampak Lebih Luas: Bukan Hanya Soal SMS
Yang paling mengkhawatirkan bukanlah kemampuan mengirim teks, tapi fakta bahwa bug ini membalikkan preferensi privasi pengguna tanpa pemberitahuan.
Bayangkan skenario berikut:
- Anda menonaktifkan akses AI ke WhatsApp karena alasan privasi
- Seseorang meminjam HP Anda sebentar
- Tanpa Anda sadari, izin itu diaktifkan kembali
- Mulai saat itu, Gemini bisa membaca atau mengirim pesan WhatsApp dari layar kunci
- Tidak ada log, tidak ada notifikasi hanya pengaturan yang diam-diam diubah.
Google Tahu Sejak Mei, Tapi Patch Belum Rilis
Google menerima laporan kerentanan ini pada Mei 2026. Kini sudah lewat 10 minggu, dan pembaruan keamanan belum tersedia.
Meski dalam dunia keamanan siklus 6–10 minggu untuk memperbaiki bug OS-level dianggap wajar, publikasi temuan ini di The Register sebelum rilis patch membuat isu ini mendesak. Pengguna harus waspada sekarang, bukan menunggu pembaruan.
Google belum mengonfirmasi versi Android mana saja yang terdampak, tapi indikasi awal menunjukkan Android 16 dan beberapa skin OEM juga rentan bukan hanya perangkat Pixel.
Siapa yang Berisiko?
Anda berisiko jika:
- Menggunakan Android 16 (atau versi terbaru)
- Mengaktifkan Gemini di layar kunci
- Pernah memberikan izin meski sudah dicabut kepada Gemini untuk mengakses Pesan atau WhatsApp
Serangan ini tidak memerlukan keahlian teknis. Cukup tonton video demo, lalu tiru gerakan dua jari. Waktu eksekusi: kurang dari 3 detik.
Langkah Mitigasi Sementara
Sampai Google merilis patch, lakukan salah satu dari dua langkah berikut:
1. Nonaktifkan Akses Gemini di Layar Kunci
- Buka Settings > Apps > Gemini > Permissions
- Matikan izin Messages, WhatsApp, dan Phone
- Atau nonaktifkan fitur "Use from lock screen"
2. Matikan Shortcut AI di Layar Kunci
- Buka Settings > Display > Lock screen
- Nonaktifkan opsi seperti “AI shortcuts” atau “Gemini on lock screen”
- Kedua langkah ini menghilangkan vektor serangan meski berarti Anda kehilangan kenyamanan fitur AI di layar kunci.
Analisis Akhir: Ketika Kenyamanan AI Mengorbankan Keamanan
Bug ini adalah contoh klasik trade-off antara inovasi dan keamanan. Google mendorong Gemini Intelligence sebagai inti pengalaman Android masa depan tapi integrasi yang terlalu dalam ke sistem operasi menciptakan risiko baru.
Fakta bahwa izin yang sudah dicabut bisa diaktifkan kembali tanpa konfirmasi menunjukkan celah desain arsitektur yang serius. Di era di mana AI semakin otonom, kontrol pengguna harus mutlak bukan opsional.
Sampai patch hadir, kesadaran dan tindakan pencegahan manual adalah satu-satunya pertahanan. Dan bagi Google, insiden ini menjadi pengingat keras: tidak ada fitur AI yang cukup pintar jika mengabaikan prinsip dasar keamanan.