Jangan Abaikan Notifikasi Ini, Update Xiaomi HyperOS 4 Patch September 2026 Menutup 180 Celah Keamanan
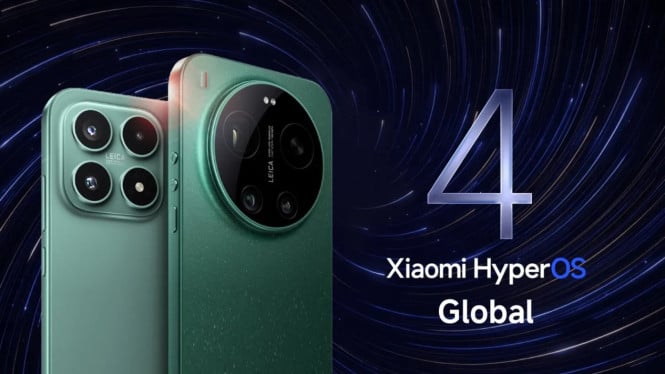
- Dok. Xiaomi via GizmoChina
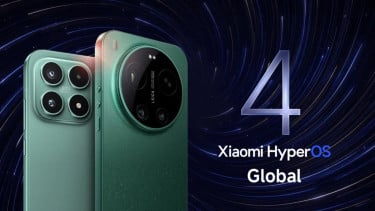
GadgetVIVA - Update keamanan Xiaomi September 2026 mulai digulirkan ke sejumlah perangkat. Patch ini menutup 180 celah keamanan di ekosistem Android, termasuk satu kerentanan kritis yang dapat membuka jalan bagi eksekusi kode jarak jauh tanpa izin tambahan dan tanpa interaksi pengguna. Jadi, kalau notifikasi update sudah muncul di HP Xiaomi Anda, sebaiknya jangan ditunda terlalu lama.
Pembaruan tersebut hadir sebagai bagian dari rilis HyperOS 4, terutama untuk perangkat yang memperoleh pembaruan di China. Sejumlah model global juga mulai menerima versi ini melalui program open beta. Sementara itu, perangkat yang masih menjalankan HyperOS 3 disebut akan menyusul mendapatkan patch keamanan September 2026.
Belum ada pengumuman resmi dalam materi sumber soal jadwal pembaruan untuk seluruh perangkat Xiaomi di Tanah Air. Distribusi dilakukan bertahap, sehingga dua pengguna dengan model HP sama belum tentu menerima notifikasi pada waktu yang sama.
Bukan Sekadar Update Tampilan HyperOS
HyperOS 4 memang menjadi nama besar di balik pembaruan ini, tetapi alasan paling penting untuk memasangnya bukan sekadar perubahan tampilan atau fitur baru. Fokus utamanya adalah memperbaiki titik lemah pada sistem, kerangka kerja Android, serta sejumlah komponen perangkat keras.
Google menyebut patch keamanan September 2026 memperbaiki 95 kerentanan pada sistem inti dan framework. Salah satu celah paling serius berada pada komponen sistem dan memungkinkan serangan Remote Code Execution atau RCE.
Sederhananya, celah RCE dapat memberi peluang kepada penyerang untuk menjalankan perintah tertentu dari jarak jauh pada perangkat yang belum diperbarui. Kerentanan ini semakin mengkhawatirkan karena tidak membutuhkan izin tambahan dan tidak memerlukan tindakan dari pengguna untuk dieksploitasi.
Artinya, pengguna tidak harus mengeklik tautan mencurigakan atau memasang aplikasi asing agar risiko tersebut muncul. Detail teknis serangan memang tidak dijelaskan lebih jauh dalam materi sumber, tetapi statusnya sebagai celah kritis sudah cukup menjadi alasan untuk segera memasang pembaruan ketika tersedia.
Sebanyak 85 perbaikan lain menyasar komponen perangkat keras dan bagian pendukungnya. Daftar tersebut mencakup kerentanan pada kernel serta perbaikan untuk komponen dari Qualcomm, Arm, MediaTek, Imagination Technologies, dan Unisoc.