Claude Code Bocorkan Ribuan Password dan API Key di GitHub, Ini Penyebabnya
- Dok. Anthropic
GadgetVIVA - Pengguna alat bantu pengkodean berbasis kecerdasan buatan buatan Anthropic, Claude Code, tengah menghadapi risiko keamanan serius. Peneliti dari firma keamanan Apiiro menemukan ribuan password, API key, hingga credential server yang bocor secara terbuka di repository publik GitHub. Kebocoran ini dipicu oleh cara alat tersebut menyimpan perintah yang diizinkan oleh developer di komputer lokal.
Masalah berawal ketika pengembang memilih opsi pembaruan izin otomatis saat mengoperasikan instruksi di terminal. Tanpa disadari, file konfigurasi lokal menyimpan seluruh teks baris perintah secara mentah. Jika perintah tersebut memuat kata sandi atau token akses, informasi sensitif itu ikut terekam secara permanen di dalam repositori.
Mekanisme Penyimpanan Perintah yang Memicu Kebocoran
Secara teknis, ketika seorang pengembang menjalankan perintah melalui terminal di Claude Code dan memilih opsi setuju tanpa perlu bertanya lagi (Yes, and don't ask again), alat ini langsung mencatat perintah tersebut ke dalam berkas konfigurasi lokal bertajuk .claude/settings.local.json. Tujuannya adalah mempermudah alur kerja agar pengembang tidak perlu berulang kali memberikan konfirmasi untuk tindakan serupa.
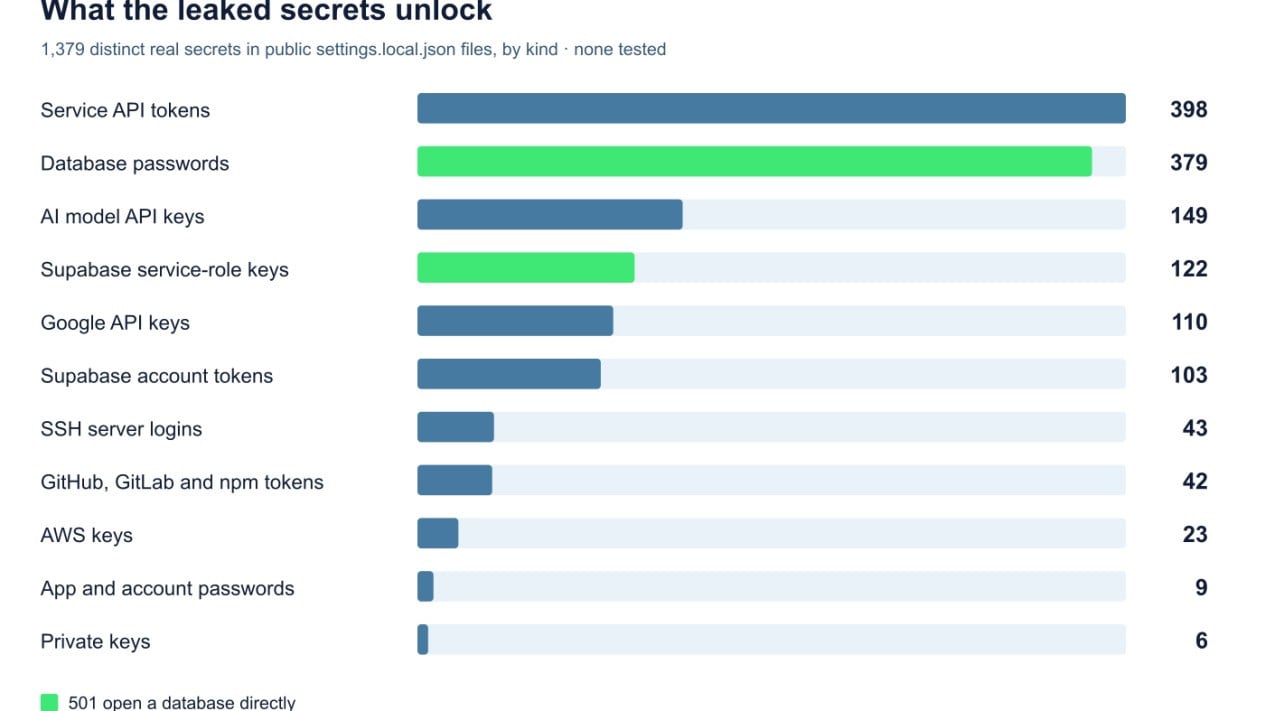
Berbagai jenis kredensial sensitif seperti password database dan token cloud service yang bocor di repositori publik.
- Dok. Photo: Apiiro
Namun, kendala muncul saat baris perintah shell tersebut menyertakan kunci rahasia secara langsung, seperti sandi database, cloud service key, hingga SSH credential. File konfigurasi tersebut otomatis merekam seluruh string teks tanpa penyaringan khusus.
Secara bawaan, Anthropic telah merancang Claude Code untuk menambahkan file konfigurasi ini ke dalam global Git ignore milik pengguna. Langkah ini dimaksudkan agar file tidak ikut terunggah saat pengembang melakukan commit proyek. Kendati demikian, perlindungan ini terbukti kerap gagal. Ketika proyek dikloning ke komputer lain atau saat folder lokal diubah menjadi repositori Git di kemudian hari, aturan pembatasan tersebut tidak lagi berlaku. Alhasil, file konfigurasi yang berisi teks kunci rahasia ikut terunggah secara tidak sengaja ke platform publik.
Skala Temuan: Ribuan Kredensial Penting Milik Perusahaan Terpapar
Hasil pemindaian mendalam oleh tim peneliti keamanan Apiiro menemukan fakta mencemaskan. Terdapat lebih dari 104.000 salinan berkas .claude/settings.local.json yang tersebar di berbagai repository terbuka di platform GitHub. Dari jumlah raksasa tersebut, setidaknya 1.122 file terbukti memuat data kunci rahasia yang masih aktif dan berpotensi disalahgunakan.