Bug Android Izinkan Gemini Kirim SMS Tanpa PIN: Ini Cara Menghindarinya!
- Gizchina

Siapa yang Berisiko?

Anda berisiko jika:
- Menggunakan Android 16 (atau versi terbaru)
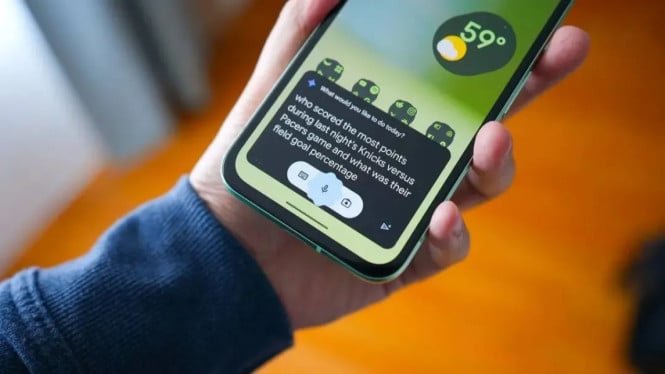
- Mengaktifkan Gemini di layar kunci
- Pernah memberikan izin meski sudah dicabut kepada Gemini untuk mengakses Pesan atau WhatsApp

Serangan ini tidak memerlukan keahlian teknis. Cukup tonton video demo, lalu tiru gerakan dua jari. Waktu eksekusi: kurang dari 3 detik.
Langkah Mitigasi Sementara

Sampai Google merilis patch, lakukan salah satu dari dua langkah berikut:
1. Nonaktifkan Akses Gemini di Layar Kunci
- Buka Settings > Apps > Gemini > Permissions
- Matikan izin Messages, WhatsApp, dan Phone
- Atau nonaktifkan fitur "Use from lock screen"
2. Matikan Shortcut AI di Layar Kunci
- Buka Settings > Display > Lock screen
- Nonaktifkan opsi seperti “AI shortcuts” atau “Gemini on lock screen”
- Kedua langkah ini menghilangkan vektor serangan meski berarti Anda kehilangan kenyamanan fitur AI di layar kunci.
Analisis Akhir: Ketika Kenyamanan AI Mengorbankan Keamanan
Bug ini adalah contoh klasik trade-off antara inovasi dan keamanan. Google mendorong Gemini Intelligence sebagai inti pengalaman Android masa depan tapi integrasi yang terlalu dalam ke sistem operasi menciptakan risiko baru.
Fakta bahwa izin yang sudah dicabut bisa diaktifkan kembali tanpa konfirmasi menunjukkan celah desain arsitektur yang serius. Di era di mana AI semakin otonom, kontrol pengguna harus mutlak bukan opsional.
Sampai patch hadir, kesadaran dan tindakan pencegahan manual adalah satu-satunya pertahanan. Dan bagi Google, insiden ini menjadi pengingat keras: tidak ada fitur AI yang cukup pintar jika mengabaikan prinsip dasar keamanan.